
MCP : Le Protocole Standard pour Connecter vos Agents IA à Leurs Outils en Toute Sécurité
Summary
Le défi majeur des agents IA en entreprise n’est pas leur intelligence, mais leur isolement. Connecter un Large Language Model (LLM) à des outils internes — qu’il s’agisse de bases de données, d’API métier ou de services externes — est un processus complexe, risqué et souvent artisanal. Chaque nouvelle connexion est un développement sur mesure, difficile à sécuriser et à maintenir.
Pour répondre à ce problème, le Model Context Protocol (MCP) émerge comme un standard ouvert et robuste. Il agit comme une couche de communication universelle, permettant aux LLM de découvrir et d’utiliser des outils de manière sécurisée et standardisée. Cet article explique les principes de MCP, comment il structure l’interaction entre l’IA et les outils, et pourquoi il est essentiel pour construire des systèmes d’agents évolutifs et fiables.
L’impact ? Une architecture d’agents IA plus modulaire, sécurisée et interopérable, où les experts peuvent exposer leurs outils métier sans craindre les risques, et où les agents peuvent exploiter tout le potentiel des ressources de l’entreprise.
Le Problème : Des Agents IA Intelligents, mais Isolés
Les LLM sont extrêmement performants pour raisonner sur l’information qu’on leur fournit. Cependant, dans un contexte d’entreprise, leur valeur est limitée s’ils ne peuvent pas interagir avec les systèmes existants. Le réflexe initial — créer des connecteurs sur mesure pour chaque outil — mène rapidement à une impasse technique :
- Risques de sécurité majeurs : Donner un accès direct à un outil peut exposer des vulnérabilités critiques. Un LLM mal guidé pourrait exécuter une action destructrice ou être manipulé par une injection de prompt pour exfiltrer des données.
- Manque de fiabilité : Sans un cadre strict, les LLM peuvent “halluciner” des paramètres ou mal interpréter des résultats, générant des erreurs en cascade difficiles à déboguer.
- Absence de standardisation : Chaque connexion est un projet unique. C’est le “problème N x M” : pour N modèles et M outils, il faut développer et maintenir N x M intégrations, créant une architecture fragile et coûteuse.
La Solution : MCP, une “Prise Universelle” pour Outils et IA
Le Model Context Protocol, initié par Anthropic et désormais open-source, n’est pas juste une autre API. C’est un protocole standardisé qui définit comment un LLM et un outil externe doivent communiquer. Il s’inspire d’architectures éprouvées comme le Language Server Protocol (LSP), qui a révolutionné l’intégration entre les éditeurs de code et les compilateurs.
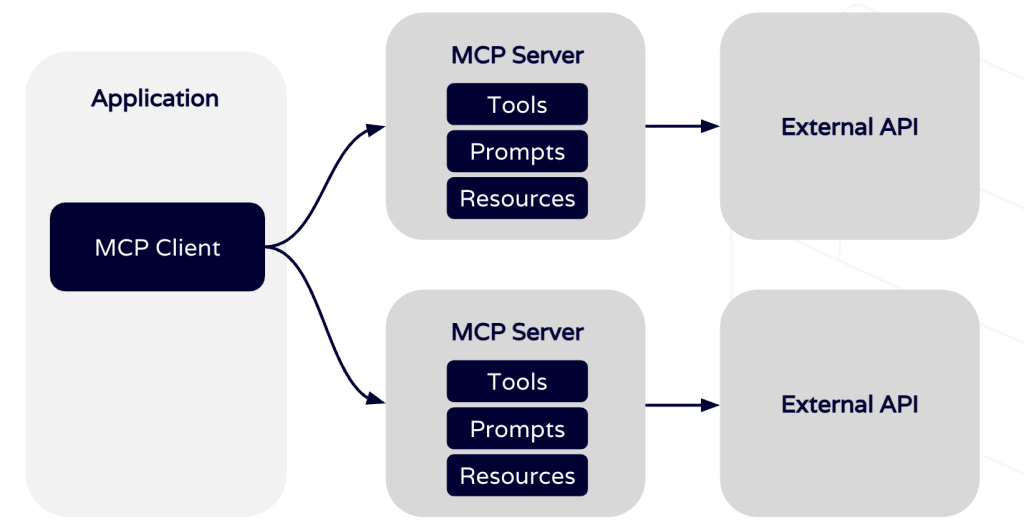
L’architecture MCP repose sur deux composants clés : le serveur et le client.
1. Le Serveur MCP : Le Gardien Sécurisé de vos Outils
Le serveur MCP agit comme un intermédiaire intelligent et sécurisé. Il n’expose pas directement l’outil brut, mais plutôt un ensemble contrôlé de capacités.
- Exposition Sécurisée des Capacités : Le cœur du serveur est de définir ce que l’IA a le droit de faire. MCP formalise cela en trois types de capacités :
- Tools (@mcp.tool) : Des actions ou fonctions que l’IA peut appeler (ex: executeQuery, createTicket, sendEmail). Le serveur est responsable de valider les entrées et de s’assurer que l’action est permise.
- Resources (@mcp.resource) : Des points d’accès en lecture seule à des données structurées (ex: obtenir la liste des tables d’une base de données, lire un fichier de configuration).
- Prompts (@mcp.prompt) : Des workflows multi-étapes pré-définis qui guident le LLM pour accomplir une tâche complexe (ex: “Analyse la performance de cette table en 4 étapes”).
- Validation et Structuration : Le serveur valide chaque appel pour bloquer les opérations dangereuses. De plus, il garantit que les données échangées sont dans un format structuré (souvent via des bibliothèques comme Pydantic), ce que le LLM peut interpréter sans ambiguïté.
2. Le Client MCP : L’Orchestrateur de l’Interaction
Le client est l’application qui intègre le LLM (un chatbot, un copilote, etc.). Son rôle est d’orchestrer la conversation entre l’utilisateur, le LLM et le serveur MCP.
Le flux d’interaction est un dialogue sophistiqué :
- Découverte : Le client se connecte au serveur MCP et lui demande la liste des tools, resources et prompts disponibles.
- Requête Utilisateur : L’utilisateur formule une demande en langage naturel.
- Raisonnement du LLM : Le client envoie cette demande au LLM, en lui fournissant le contexte des capacités disponibles. Le LLM décide de la meilleure marche à suivre : répondre directement ou utiliser un outil.
- Appel d’Outil : Si un outil est nécessaire, le LLM formule une requête d’appel (ex: {“type”: “tool_use”, “name”: “executeQuery”, …}).
- Exécution Sécurisée : Le client transmet cet appel au serveur MCP, qui le valide et l’exécute.
- Synthèse du LLM : Le client reçoit le résultat structuré du serveur et le renvoie au LLM pour qu’il l’interprète.
- Réponse Finale : Le LLM formule une réponse finale en langage naturel pour l’utilisateur, basée sur le résultat de l’outil.
L’Insight Quickscale : La véritable puissance de MCP réside dans la découvrabilité dynamique des outils. Un agent IA n’a plus besoin d’être codé en dur avec une liste d’API. Il peut se connecter à un serveur MCP et lui demander : “Quelles sont tes capacités ?”. Cela ouvre la voie à des agents plus autonomes et adaptables.

Mise en Pratique : Intégrer MCP dans Votre Écosystème
- Choisir ou Construire un Serveur :
- Construire : Pour des outils internes sur mesure, le SDK Python de MCP permet de transformer facilement des fonctions Python en capacités MCP sécurisées avec de simples décorateurs (@mcp.tool).
- Utiliser : Pour des services courants, la communauté MCP propose un référentiel de serveurs open-source prêts à l’emploi pour des outils comme GitLab, Sentry, Redis, et bien d’autres. Faites en revanche bien attention à utiliser des serveurs provenant de sources officielles, référencés, et maintenus pour éviter les brèches de sécurité !
- Connecter un Client :
- Clients de Bureau : Des applications comme Claude Desktop ou l’éditeur Cursor intègrent un support natif pour MCP. Une simple configuration dans un fichier JSON suffit pour connecter l’IA à votre serveur.
- Clients Personnalisés : Pour une intégration profonde dans vos applications, le SDK MCP fournit les briques logicielles (ClientSession) pour construire votre propre orchestrateur.
Quand Faut-il Adopter l’Approche MCP ?
MCP est particulièrement pertinent dans les contextes suivants :
- Sécurité et Contrôle : Lorsque vous devez donner à un LLM un accès à des données ou des systèmes sensibles et que la traçabilité et le contrôle sont non négociables.
- Écosystèmes d’Agents Complexes : Quand vous construisez des systèmes multi-agents où différents spécialistes doivent collaborer en utilisant un ensemble d’outils partagés.
- Standardisation et Évolutivité : Si vous voulez créer une architecture d’outils interopérables, où n’importe quel agent compatible MCP peut potentiellement utiliser n’importe quel outil exposé via MCP.
Focus Sécurité & Compliance : MCP est-il un risque ou un atout ?
Loin d’introduire une nouvelle vulnérabilité, MCP est conçu comme un pare-feu applicatif pour vos agents IA. Contrairement aux intégrations ad-hoc qui donnent souvent trop de permissions par défaut, MCP force l’application du principe de moindre privilège. L’agent n’a accès qu’aux fonctions explicitement exposées et validées par le serveur MCP, jamais aux données brutes sous-jacentes.
Pour les équipes Conformité et Sécurité, c’est un avantage décisif : chaque interaction entre le LLM et vos systèmes passe par un point de contrôle unique, rendant l’activité de l’agent entièrement traçable et auditable.
En revanche, pour des interactions simples avec des API publiques déjà bien définies, une fonction wrapper classique peut suffire.
Conclusion
Les agents IA ne pourront atteindre leur plein potentiel en entreprise que s’ils peuvent interagir de manière fiable et sécurisée avec les outils et les données existants. Le Model Context Protocol (MCP) fournit la fondation technique indispensable pour cette intégration.
En passant d’intégrations ad-hoc à un protocole standardisé, MCP permet de transformer les LLM de simples “boîtes à réponses” en véritables collaborateurs capables d’agir sur vos systèmes. C’est le passage obligé pour construire des systèmes d’IA de production robustes, sécurisés et prêts pour l’avenir.
Envie de voir comment cette approche peut débloquer vos cas d’usage d’IA ?
➡️ Contactez-nous pour une démonstration personnalisée et découvrez comment nos solutions basées sur MCP peuvent transformer vos workflows.


